 Bedri Yılmaz
İnternet Güvenliğinde Tarihi Skandal: eMudhra'nın "4" Numaralı Anahtarı Felaketin Eşiğinden Nasıl Döndü?
Ekim 2026'da, internet altyapısını derinden sarsan ve siber güvenlik tarihine en inanılmaz hatalardan biri olarak geçen eMudhra skandalı patlak verdi. Dünya çapında en büyük internet tarayıcılarının güvendiği bir Sertifika Otoritesi (CA) olan eMudhra'nın, kırılması imkansız olması gereken dijital anahtarlarından birinin kelimenin tam anlamıyla sadece "4" rakamından oluştuğu ortaya çıktı.
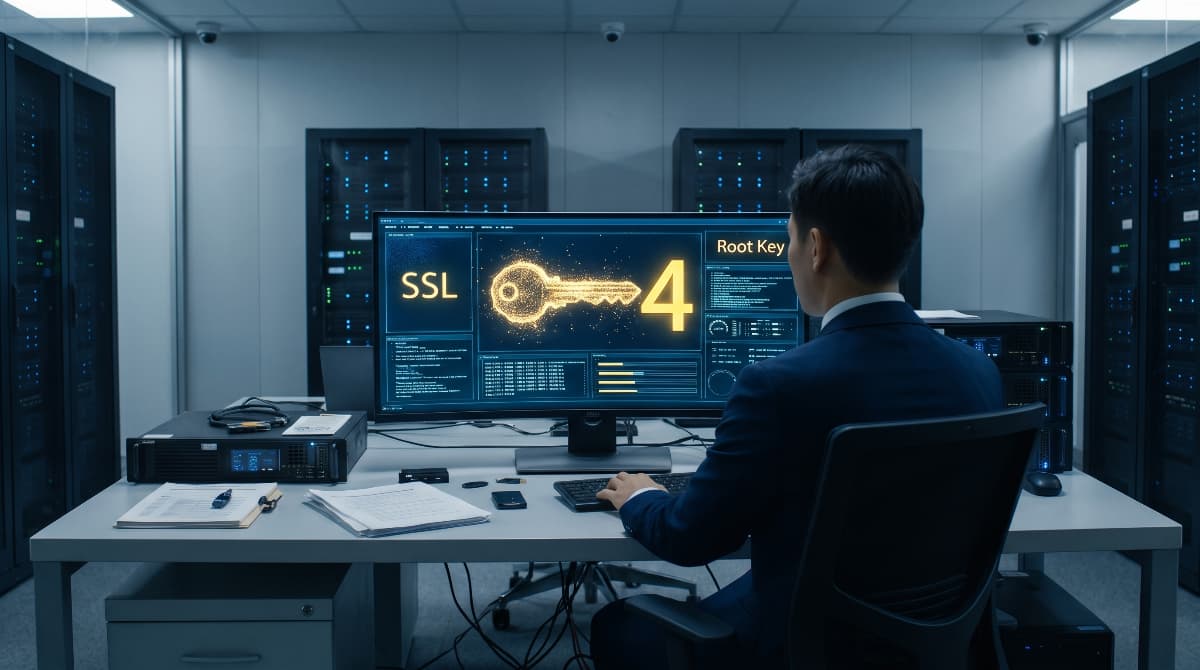
Skandalın Merkezindeki Hata Neydi? Olayın kökeni, eMudhra'nın 30 Nisan 2025 tarihinde gerçekleştirdiği bir anahtar üretim törenine dayanıyor. Bu tören sırasında (wrap/unwrap adı verilen bir şifreleme adımında) yaşanan sistemsel bir süreç hatası, sekiz adet ara sertifika (intermediate CA) için yanlışlıkla inanılmaz derecede zayıf bir ikinci anahtar setinin üretilmesine neden oldu. Normal şartlarda güvenli bir anahtarın kırılması için 1011510115 deneme yapılması gerekirken, eMudhra'nın ürettiği bu hatalı anahtarlar en fazla 256 denemeyle kırılabilecek kadar zayıftı.
Nasıl Tespit Edildi? Bu korkunç zafiyet, tam 18 ay boyunca ve iki ayrı resmi güvenlik denetimi döngüsünde hiç kimse tarafından fark edilmedi. Olay, 17 Ekim 2026 tarihinde "Wayne" adlı bağımsız bir güvenlik araştırmacısının durumu fark edip, kanıtlarıyla birlikte Mozilla gibi kök program ekiplerine bildirmesiyle gün yüzüne çıktı.
Felaket Senaryosu: Durum Fark Edilmeseydi Ne Olurdu? Güvenlik uzmanlarına göre bu, bir veri ihlali değil,doğrudan bir "sistem güveni çöküşü" idi. Eğer bu zayıf anahtarlar araştırmacılar yerine kötü niyetli bilgisayar korsanları tarafından keşfedilseydi, internet trafiğini izleyebilen herhangi bir saldırgan, dünyadaki istediği her web sitesi (bankalar,e-posta sağlayıcıları veya devlet portalları) adına kusursuz görünen sahte sertifikalar üretebilirdi. Kullanıcılar yeşil kilit simgesini görerek güvenli bir sitede olduklarını sanırken, tüm şifreleri ve yazışmaları saldırganların eline geçerdi.
Hangi Tedbirler Alındı? Zafiyetin bildirilmesinin ardından saatler içinde teknoloji dünyası teyakkuza geçti:
Mozilla Firefox, Google Chrome ve Apple, aynı gün içinde (17-19 Ekim) zayıf sertifikaları sistemlerinde "güvenilmez" olarak işaretleyip engelledi.
Microsoft sistemleri de 20 Ekim'de sertifikaları engelledi.
Yazılım dünyasındaki geliştirici araçları (Go, Node.js, Python Certifi) kendi altyapılarını korumak için acil durum güncellemeleri yayınladı.
Cisco Talos, yaptığı incelemelerde bu zafiyetin kötü niyetli kişilerce kullanıldığına dair bir kanıt (21 Ekim itibarıyla) bulamadığını açıkladı.
eMudhra'ya Ne Oldu? Gelişmelerin ardından eMudhra, 18 Ekim 2026'da risk altındaki sekiz ara sertifikayı "caCompromise" (CA İhlali) gerekçesiyle resmi olarak iptal etti. Şirket, etkilenen "emSign ECC Root CA - G3" kök sertifikası üzerinden yeni sertifika vermeyi durdurduğunu duyurdu ve müşterilerine alternatif olarak Sectigo altyapısını sundu. Google ise, bu büyük itibar kaybının ardından 27 Ekim 2026'da Chrome'un kararlı sürümünden eMudhra'nın söz konusu kök sertifikasını tamamen kaldıracağını açıkladı.
Yoast SEO Kısa Açıklaması (Meta Description): eMudhra'nın 2026 skandalında, şifreleme anahtarının sadece "4" olması interneti nasıl tehlikeye attı? Hatanın tespiti, alınan önlemler ve tüm detaylar.