 Bedri Yılmaz
İnternetin Kalbindeki Yüksek Güvenlik: Kök Anahtar Töreni (Root Key Ceremony) Nedir?
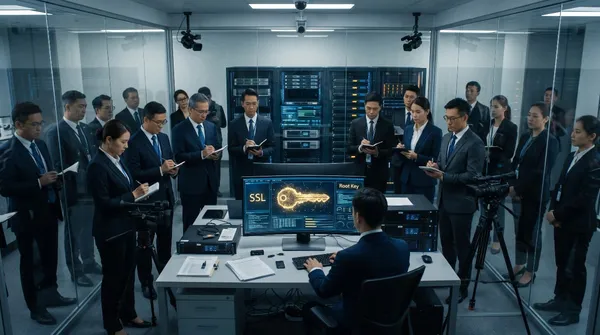
İnternet üzerinde gerçekleştirilen bankacılık işlemleri, e-posta iletişimleri ve özel veri transferleri, güvenlik sertifikaları (SSL/TLS) aracılığıyla şifrelenir. Bu güven ortamının temelinde, dijital dünyadaki kimlikleri doğrulayan "Sertifika Otoriteleri" (Certificate Authorities - CA) yer alır. Ancak bu otoritelerin dağıttığı milyarlarca sertifikanın güvenilir olabilmesi için, en tepedeki "Kök Anahtarın" (Root Key) kusursuz bir güvenlikle üretilmesi gerekir. İşte bu üretim aşaması, internet dünyasının en katı güvenlik protokollerinden biri olan Kök Anahtar Töreni (Root Key Generation Ceremony) ile gerçekleştirilir.
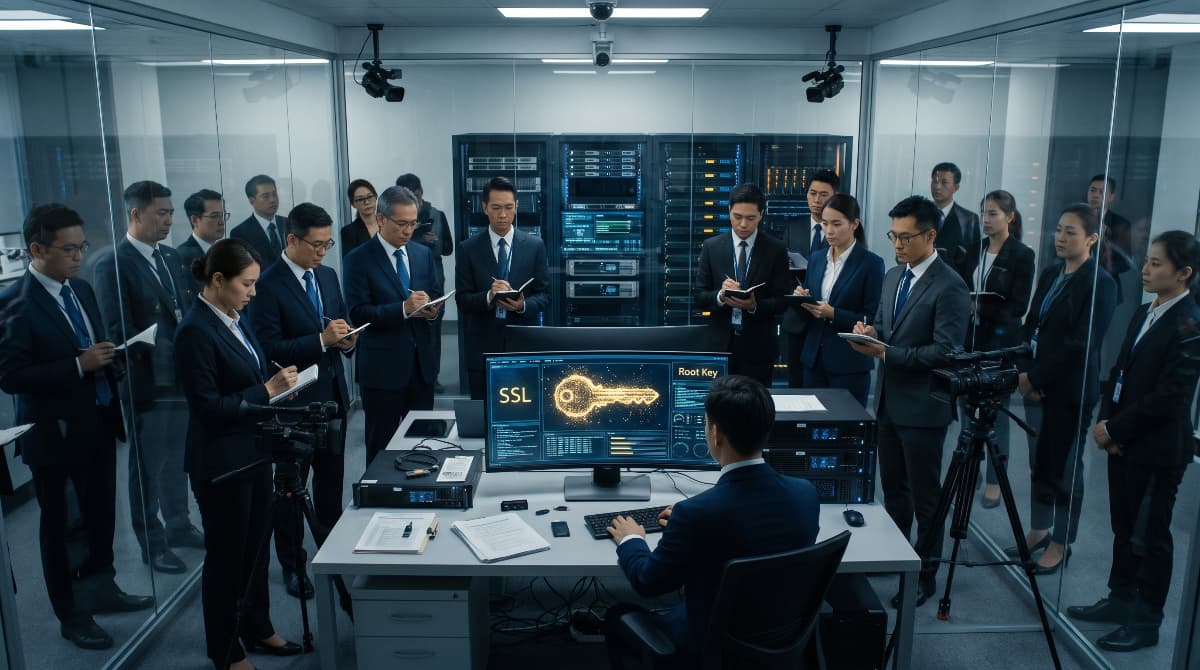
Verilen bilgi tamamen doğrudur. Sertifika otoriteleri, bu anahtarları oluştururken hiçbir şüpheye yer bırakmamak adına süreci baştan sona kameralarla kaydeder ve bağımsız denetçiler eşliğinde son derece ritüelistik bir "tören" düzenler.
Anahtar Töreni Neden Bu Kadar Önemli?
Kök sertifika, bir sertifika otoritesinin imzaladığı tüm dijital sertifikaların güvencesidir. Eğer bir kök anahtar kötü niyetli kişilerin eline geçerse, sahte internet siteleri gerçekmiş gibi gösterilebilir ve dünya çapındaki şifreli iletişimler dinlenebilir. Bu felaket senaryosunu engellemek için anahtar üretimi, sıradan bir bilgisayarda değil, özel olarak yalıtılmış ortamlarda yapılır.
Törenin Aşamaları ve Alınan Güvenlik Önlemleri
Bir Kök Anahtar Töreni, adeta yüksek güvenlikli bir askeri operasyonu andırır ve şu standart adımları içerir:
Fiziksel Yalıtım ve Çelik Kasalar: Tören, elektromanyetik sinyallerin içeri girmesini veya dışarı çıkmasını engelleyen, internete hiçbir şekilde bağlı olmayan (air-gapped) özel bir odada gerçekleştirilir.
Çoklu Doğrulama ve Parçalı Yetki: Süreci tek bir kişinin yönetmesi imkansızdır. Kasa anahtarları, şifreler ve akıllı kartlar farklı yetkililere (kriptografik memurlara) dağıtılır. Odadaki kasanın açılması için birden fazla yetkilinin aynı anda fiziksel olarak orada bulunması gerekir.
Kesintisiz Kamera Kaydı ve Bağımsız Denetim: Törenin yapıldığı odaya girildiği andan itibaren her saniye, birden fazla açıyla kameralar tarafından kaydedilir. Uluslararası denetim firmalarından gelen bağımsız denetçiler, senaryoda yazan her adımın (bir kablonun takılmasından, bilgisayarın açılmasına kadar) harfiyen uygulandığını doğrular ve tutanak tutar.
Donanımsal Güvenlik Modülü (HSM): Kök anahtar, standart bir sabit diskte değil, kurcalanmaya karşı fiziksel korumalı HSM (Hardware Security Module) adı verilen özel cihazların içinde üretilir ve saklanır. Cihaz zorlandığında veya açılmaya çalışıldığında içindeki anahtarı otomatik olarak imha edecek şekilde tasarlanmıştır.
Güvenin İnşası
Tören bittikten ve kök anahtar güvenli bir şekilde HSM cihazına kilitlendikten sonra, sistem tamamen kapatılır ve cihazlar çelik kasalara geri konur. Kaydedilen videolar ve tutanaklar kamuoyuyla paylaşılarak şeffaflık sağlanır.
Sonuç olarak Kök Anahtar Töreni, sadece teknik bir işlem değil, milyarlarca internet kullanıcısının dijital sisteme duyduğu güvenin fiziksel ve hukuki olarak ispatlandığı bir şeffaflık gösterisidir. İnternetin kilit taşı, işte bu kameralar ve sıkı güvenlik protokolleri altında atılır.
Kök Anahtarın (Root Key) Sızdırılması: İnternetin Kıyamet Senaryosu
Dijital güvenliğin temel taşı olan kök anahtarın yetkisiz kişilerin eline geçmesi, internet altyapısında telafisi zor bir yıkıma yol açar. Kök anahtar, bir sertifika otoritesinin (CA) sistemdeki nihai yetkisini temsil eder. Bu yetkinin kötü niyetli aktörlerin eline geçmesi, internetin üzerine inşa edildiği dijital güvenin tamamen çökmesi demektir.
Böyle bir ihlalin gerçekleşmesi durumunda yaşanacak zincirleme felaketler temel olarak üç ana başlıkta toplanır:
1. Kusursuz Sahte Kimlikler ve Büyük Çaplı Veri Hırsızlığı
Normal şartlarda sahte bir banka veya e-posta sitesine girildiğinde, internet tarayıcıları bağlantının güvensiz olduğuna dair kırmızı uyarılar verir. Ancak ele geçirilmiş bir kök anahtar kullanıldığında, saldırganlar istedikleri her kurum (bankalar, devlet portalları, kripto borsaları) adına kusursuz ve tamamen geçerli görünen sahte sertifikalar üretebilir.
Kullanıcılar, tarayıcılarında kilit simgesini ve "güvenli" ibaresini görerek girdikleri bu klonlanmış sitelerde tüm şifrelerini, kredi kartı numaralarını ve özel yazışmalarını kendi elleriyle saldırganlara teslim ederler. Gelişmiş "Ortadaki Adam" (Man-in-the-Middle) saldırılarıyla, internet trafiği gizlice yönlendirilip dinlenebilir.
2. Zararlı Yazılımların Sisteme "Güvenilir" Olarak Sızması
Kök anahtarlar sadece web sitelerinin kimliğini doğrulamak için değil, yazılımların kaynağını onaylamak (Code Signing) için de kullanılır. İşletim sistemleri, arka planda çalışan bir uygulamanın güvenilir olup olmadığını bu dijital imzalara bakarak anlar.
Anahtarın sızdırılması durumunda bilgisayar korsanları; fidye yazılımlarını (ransomware), truva atlarını veya casus programları sanki meşru bir teknoloji devinden (örneğin Microsoft, Apple veya Adobe) geliyormuş gibi imzalayabilirler. İşletim sistemlerinin güvenlik kalkanları ve antivirüs yazılımları bu imzaya güveneceği için, zararlı yazılımlar hiçbir uyarı vermeden sistemlerin en derinlerine nüfuz eder.
3. Dijital Yıkım ve Küresel İptal Sürecinin Yaratacağı Kaos
Bir sertifika otoritesinin kök anahtarının çalındığı tespit edildiğinde, tarayıcı geliştiricileri (Google, Apple, Microsoft, Mozilla) ve işletim sistemleri söz konusu otoriteyi derhal "güvenilmeyenler" listesine alır. Ancak bu zorunlu savunma hamlesi, kendi içinde başka bir kaosu tetikler.
İptal edilen kök anahtarın daha önceden imzaladığı milyonlarca yasal ve masum alt sertifika bir gecede geçersiz kalır. Dünya çapında sayısız web sitesi, bankacılık uygulaması, şirket içi iletişim ağı ve dijital hizmet aniden erişilemez hale gelir. İnternet tarayıcıları dünya genelinde milyonlarca site için "Bağlantınız gizli değil" uyarısı vererek dijital ticareti, haberleşmeyi ve günlük internet akışını felç eder. Sitelerin tekrar güvenli hale gelmesi için tüm sertifikaların baştan, farklı bir otorite aracılığıyla yenilenmesi gerekir.
Sonuç olarak, kök anahtarın çalınması yalnızca bir şirketin siber saldırıya uğraması değil; internetin dayandığı şeffaflık, gizlilik ve kimlik doğrulama sözleşmesinin yırtılıp atılmasıdır. Alınan olağanüstü fiziksel ve kriptografik önlemler, bu teorik kıyamet senaryosunun gerçeğe dönüşmesini engellemek içindir.
Tarihte bu korkutucu senaryonun gerçeğe dönüştüğü ve dijital güvenliğin çöktüğü en büyük siber felaketlerden biri, 2011 yılında Hollanda merkezli Sertifika Otoritesi DigiNotar'ın hacklenmesiyle yaşandı. Bu olay, teorik bir riskin gerçek dünyada devasa bir casusluk operasyonuna nasıl dönüşebileceğini kanıtladı ve internetin güvenlik altyapısını sonsuza dek değiştirdi.
DigiNotar Felaketi (2011)
İran kaynaklı olduğu düşünülen devlet destekli bilgisayar korsanları, DigiNotar'ın sistemlerine sızarak güvenlik duvarlarını aştı ve otoritenin imzalama yetkisini ele geçirdi. Saldırganlar, aralarında Google, Yahoo, Skype, Mozilla ve MI6 gibi istihbarat servislerinin de bulunduğu 500'den fazla domain için kusursuz görünen sahte SSL sertifikaları üretti.
Büyük Çaplı Casusluk: Özellikle *.google.com için oluşturulan sahte sertifika, İran'daki yüz binlerce kullanıcının Gmail iletişimini izlemek için bir "Ortadaki Adam" (Man-in-the-Middle) saldırısında kullanıldı. Kullanıcılar tarayıcılarında yeşil kilit simgesini görüyor, Google'da olduklarını sanıyor, ancak tüm yazışmaları ve şifreleri saldırganların sunucularından geçiyordu.
Tam Çöküş ve İflas: İhlalin kamuoyuna yansımaması için haftalarca sessiz kalan şirket, durumun Google tarafından tespit edilmesiyle açığa çıktı. Olay duyulur duyulmaz Apple, Google, Microsoft ve Mozilla gibi tarayıcı devleri DigiNotar'ın kök sertifikasını sistemlerinden "güvenilmez" olarak işaretleyip engelledi. Şirket, tüm itibarını ve iş modelini kaybederek birkaç hafta içinde iflas etti. Hollanda hükümeti, kendi devlet portalı altyapısını kurtarmak için olağanüstü hal ilan etmek zorunda kaldı.
Comodo İhlali (2011)
DigiNotar felaketinden sadece birkaç ay önce, dünyanın en büyük sertifika otoritelerinden biri olan Comodo'nun kayıt sistemleri (Registration Authority) benzer bir saldırıya uğradı. Saldırgan (DigiNotar'ı hackleyen kişiyle aynı olduğunu iddia eden "ComodoHacker"), yine Google, Yahoo ve Skype gibi teknoloji devleri adına sahte sertifikalar oluşturdu. Comodo, ihlali DigiNotar'a kıyasla çok daha hızlı fark edip bu sahte sertifikaları derhal iptal etse de, mevcut sistemin ne kadar kırılgan olduğu tüm dünyada yankı buldu.
Felaketlerin Getirdiği Çözüm: Sertifika Şeffaflığı (CT)
2011 yılındaki bu siber yıkımlar, teknoloji dünyasının CA sistemine olan körü körüne güvenini bitirdi ve Sertifika Şeffaflığı (Certificate Transparency - CT) adı verilen yeni bir standardın doğmasına yol açtı.
Günümüzde, DigiNotar benzeri bir gizli sahte sertifika üretiminin yapılması neredeyse imkansızdır. Bir sertifika otoritesi, bir web sitesi için sertifika ürettiğinde bunu herkese açık, kriptografik olarak değiştirilemez ve silinemez devasa bir kayıt defterine (CT Logs) bildirmek zorundadır. Google Chrome veya Apple Safari gibi modern tarayıcılar, bu şeffaflık kütüğüne kaydedilmeyen hiçbir sertifikayı (kök anahtarı doğru olsa bile) kabul etmez. Böylece site sahipleri, kendi adlarına sahte bir sertifika üretildiği anda haberdar olabilirler.
2026 eMudhra Vakası: "4" Numaralı Anahtar Skandalı
Evet, hatırladığınız bilgi tamamen doğru. Ekim 2026'da, Hindistan merkezli bir Sertifika Otoritesi (CA) olan eMudhra, internet tarihinin en tuhaf güvenlik zaaflarından birine imza attı. Ancak bu olay DigiNotar vakasındaki gibi devlet destekli bir siber saldırı (hack) değil, içeriden yapılan felaket düzeyinde bir mühendislik ve süreç hatasıydı.
Olay Nasıl Gerçekleşti ve Hata Neydi?
eMudhra'nın küresel web güvenliği pazarında kullandığı sekiz adet "ara sertifika" (intermediate CA) anahtarının güvensiz olduğu ortaya çıktı. 17 Ekim 2026'da bir güvenlik araştırmacısı, bu anahtarların kriptografik olarak neredeyse hiçbir rastgelelik (randomness) içermediğini tespit ederek teknoloji devlerine raporladı.
Normal şartlarda kırılması imkansız olması gereken, 100 basamaktan uzun rastgele sayılardan oluşması beklenen bu özel anahtarlardan bir tanesi tam olarak sadece "4" rakamından ibaretti. Diğer anahtarlar ise 56 ve 115 gibi son derece basit sayılardı. Güvenlik araştırmacıları, süper bilgisayarlara ihtiyaç duymadan sıradan bir dizüstü bilgisayarla bu gizli anahtarları bir saniyeden kısa sürede tahmin edip kırmayı başardı.
Sorun Nereden Kaynaklandı?
Yapılan incelemelerde şirketin sunucularına dışarıdan bir bilgisayar korsanının sızmadığı anlaşıldı. Sorun, bir önceki mesajda detaylandırdığımız o sıkı korunan "Anahtar Töreni" (Key Ceremony) sırasında yaşanmıştı. Nisan 2025'te dışa aktarma (export) testleri için tören kurallarının dışına çıkılarak onaylanan hatalı bir yazılım betiği (script), cihazın içinde güçlü anahtarlar üretirken yanlışlıkla bu inanılmaz derecede zayıf anahtarları da oluşturmuş ve kimse bu hatayı fark etmemişti.
Faciadan Nasıl Dönüldü? (Şeffaflık Sistemi Hayat Kurtardı)
DigiNotar olayının aksine bu kez alınan önlemler işe yaradı ve küresel bir kullanıcı felaketi önlendi:
Saatler İçinde Müdahale: Zafiyetin bildirilmesinin ardından Google Chrome, Mozilla Firefox, Apple Safari ve Microsoft, birkaç saat içinde eMudhra'nın bu zayıf sertifikalarını sistemlerinde "güvenilmez" olarak işaretleyip engelledi.
Sertifika Şeffaflığı (CT) İşe Yaradı: DigiNotar sonrasında zorunlu hale gelen açık kayıt defterleri (Certificate Transparency) sayesinde, tarayıcılar engelleme yapana kadar bu zayıf anahtarlarla hiç kimsenin sahte bir web sitesi sertifikası üretmediği kesin olarak doğrulandı. Herhangi bir kötü niyetli kişi anahtarı bulup sahte bir Google veya banka sitesi sertifikası üretseydi, bu işlem anında loglara düşecek ve ifşa olacaktı.
Sonuç: Piyasadan Çekilme
Kullanıcıların verileri tehlikeye girmemiş olsa da, böylesine temel bir kriptografi kuralının ihlal edilmesi affedilmedi.Bu akılalmaz dikkatsizlik sonrasında eMudhra, güvenilirliğini tamamen yitirdi ve 22 Ekim 2026'da küresel SSL/TLS sertifika pazarından tamamen çekildiğini duyurmak zorunda kaldı.